Mục lục
Trong kỷ nguyên số, mật khẩu mạnh là yếu tố bảo vệ tài khoản và ngăn chặn nguy cơ rò rỉ thông tin cá nhân trước các cuộc dò quét bẻ khóa tự động. Vậy làm sao để sở hữu một mật khẩu mạnh để xây dựng một "hàng rào" an toàn. Cùng theo dõi bài viết dưới đây để hiểu rõ mật khẩu mạnh là gì và các tiêu chí đánh giá mật khẩu an toàn.
Mật khẩu mạnh là gì?
Mật khẩu mạnh là mật khẩu có độ dài đủ lớn, khó đoán và khó bị dò tìm bằng các phương pháp tấn công. Mật khẩu mạnh giúp bảo vệ tài khoản cá nhân, thông tin riêng tư và dữ liệu quan trọng trước nguy cơ bị truy cập trái phép.
Tiêu chí đánh giá mật khẩu mạnh và an toàn
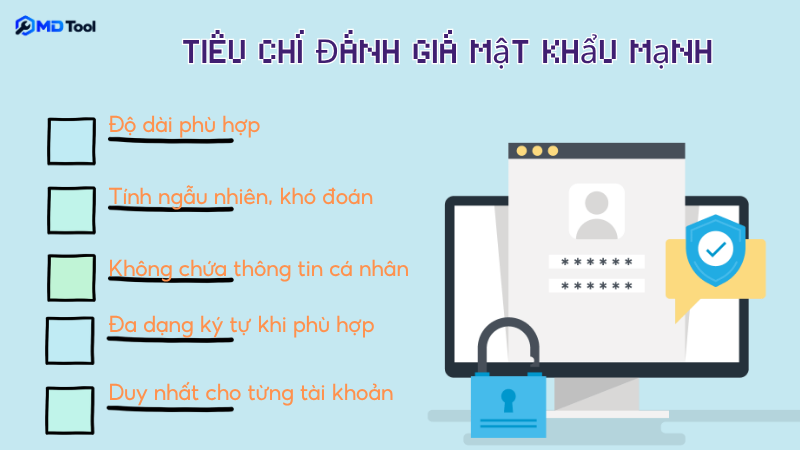
Một mật khẩu mạnh thường có những tiêu chí quan trọng gồm:
- Độ dài phù hợp: Ưu tiên mật khẩu từ 16 ký tự trở lên nếu dịch vụ cho phép. Với cùng cách tạo ngẫu nhiên, mật khẩu dài hơn sẽ có nhiều tổ hợp cần thử hơn.
- Tính ngẫu nhiên, khó đoán: Tránh các từ phổ biến, chuỗi lặp lại, dãy số liên tiếp hoặc quy luật bàn phím như “123456”, “aaaaaa”, “qwerty”. Có thể sử dụng chuỗi ký tự ngẫu nhiên hoặc cụm mật khẩu gồm nhiều từ được lựa chọn ngẫu nhiên.
- Không chứa thông tin cá nhân: Không dùng ngày sinh, số điện thoại, tên người thân hoặc những thông tin có thể dễ dàng tìm thấy trên mạng xã hội.
- Đa dạng ký tự khi phù hợp: Kết hợp chữ hoa, chữ thường, số và ký tự đặc biệt có thể tăng số tổ hợp nếu các ký tự được chọn ngẫu nhiên. Tuy nhiên, chỉ thêm số hoặc ký hiệu vào một mật khẩu dễ đoán chưa đủ để bảo đảm an toàn.
- Duy nhất cho từng tài khoản: Không dùng lại một mật khẩu cho nhiều dịch vụ. Điều này giúp hạn chế nguy cơ nhiều tài khoản cùng bị truy cập khi một dịch vụ bị rò rỉ dữ liệu
Ví dụ minh họa mật khẩu mạnh
- MJYy(^@8Kp5m
- L,fU?2+!BLXk,
- Eatu[+6tjbCo
- )k+gS@i4x]OA
- c@QggD]5i1C,
- dR-8N6BMxtEk
- +1Mj+}+?hdpY
- 8tt@KBPw,bwh
Mật khẩu bao nhiêu ký tự là an toàn?
Mật khẩu 8, 12 hay 16 ký tự: Nên chọn độ dài nào?
Mật khẩu 8 ký tự: Khá ngắn; nên tăng độ dài nếu dịch vụ cho phép, đồng thời tránh các mẫu dễ đoán.
Mật khẩu 12 ký tự: Khó dò hơn 8 ký tự nếu được tạo ngẫu nhiên theo cùng cách, nhưng chưa thể kết luận an toàn chỉ dựa vào độ dài.
Mật khẩu 16 ký tự trở lên: Nên ưu tiên khi dịch vụ cho phép, kết hợp tính ngẫu nhiên, mật khẩu riêng cho từng tài khoản và xác thực hai yếu tố.
Vì sao độ dài không quyết định toàn bộ mức độ an toàn?
Độ dài là một yếu tố quan trọng để gia tăng số lượng khả năng thử mật khẩu, Tuy nhiên không quyết định toàn bộ mức độ an toàn vì hacker ngày càng có nhiều phương thức tấn công thông minh hơn.
Nếu mật khẩu dài nhưng chứ ký tự lặp lại dễ đoán, chuỗi ký tự đi liền nhau trên bàn phím, hoặc các từ có nghĩa thông dụng có trong từ điển sẽ bị kẻ tấn công dò tìm nhanh hơn nhiều so với chuỗi ngẫu nhiên có cùng độ dài.
Bảng thời gian bẻ khóa mật khẩu tham khảo
Lưu ý: Thời gian trong bảng là ước tính lý thuyết, giả định mật khẩu được tạo ngẫu nhiên tham khảo.
| Độ dài | Chỉ dùng số 0–9 | Chữ thường a–z (26 ký tự) | Chữ hoa, thường và số (62 ký tự) | Chữ hoa, thường, số và ký hiệu (94 ký tự) |
|---|---|---|---|---|
| 8 ký tự | 0,05 giây | 1,7 phút | 1,3 ngày | 35 ngày |
| 10 ký tự | 5 giây | 19,6 giờ | 13 năm | 853 năm |
| 12 ký tự | 8,3 phút | 1,5 năm | 51 nghìn năm | 7,5 triệu năm |
| 15 ký tự | 5,8 ngày | 26,6 nghìn năm | 12,2 tỷ năm | 6,3 nghìn tỷ năm |
| 16 ký tự | 57,9 ngày | 691 nghìn năm | 755 tỷ năm | 589 nghìn tỷ năm |
Vì sao cần dùng trình tạo mật khẩu?
Việc tạo mật khẩu mạnh và duy nhất cho từng tài khoản giúp hạn chế nguy cơ bị truy cập trái phép. Tuy nhiên, việc tự nghĩ ra nhiều mật khẩu khác nhau có thể mất thời gian, nhất là khi bạn muốn tránh những chuỗi quen thuộc hoặc dễ đoán.
Bạn có thể sử dụng công cụ tạo mật khẩu tại MD Tool để lựa chọn độ dài và loại ký tự phù hợp.
Sai lầm phổ biến khi đặt mật khẩu cần tránh
Dưới đây là những sai lầm thường gặp khi tạo mật khẩu và cách khắc phục để bảo vệ thông tin cá nhân tốt hơn.
Dùng thông tin cá nhân làm mật khẩu
Ngày sinh, số điện thoại thường dễ đoán, đặc biệt khi bạn công khai những thông tin này trên mạng xã hội. Hãy tạo mật khẩu ngẫu nhiên, không gắn với thông tin cá nhân hay các sự kiện quen thuộc trong cuộc sống.
Đặt mật khẩu quá ngắn
Mật khẩu ngắn thường dễ bị dò tìm hơn. Bạn nên ưu tiên mật khẩu có độ dài từ 12 ký tự trở lên, đồng thời chứa chuỗi ký tự ngẫu nhiên .
- Dùng từ phổ biến hoặc cụm từ dễ đoán: Các mật khẩu như “password”, “admin” hay những từ quen thuộc kèm số đơn giản thường nằm trong danh sách được thử đầu tiên khi dò mật khẩu.
- Dùng chung một mật khẩu cho nhiều tài khoản: Bạn tạo 1 mật khẩu để dùng chung cho email, ngân hàng và mạng xã hội khi một dịch vụ bị rò rỉ thông tin đăng nhập, kẻ xấu có thể dùng mật khẩu đó để thử truy cập các tài khoản khác của bạn. Vì vậy, mỗi tài khoản cần có một mật khẩu riêng.
Lưu mật khẩu ở nơi dễ bị xem hoặc sao chép
Ghi mật khẩu vào tệp Notepad, bảng Excel không được bảo vệ hoặc giấy ghi chú đặt ở nơi dễ thấy có thể khiến người khác tiếp cận thông tin đăng nhập. Hãy ưu tiên trình quản lý mật khẩu uy tín để lưu trữ và sử dụng chúng thuận tiện hơn.
Chia sẻ mật khẩu qua tin nhắn
Gửi mật khẩu qua tin nhắn có thể làm tăng nguy cơ lộ thông tin nếu gửi nhầm người, tài khoản nhắn tin bị chiếm quyền hoặc thiết bị của người nhận bị truy cập. Khi cần chia sẻ, hãy ưu tiên tính năng chia sẻ an toàn của trình quản lý mật khẩu hoặc cấp quyền truy cập riêng nếu dịch vụ hỗ trợ.
Không bật xác thực hai yếu tố
Nếu chỉ sử dụng mật khẩu, tài khoản có thể bị truy cập khi thông tin đăng nhập bị lộ. Bật xác thực hai yếu tố (2FA) giúp bổ sung một bước xác minh ngoài mật khẩu. Bạn nên ưu tiên ứng dụng xác thực hoặc khóa bảo mật khi dịch vụ hỗ trợ và lưu mã khôi phục ở nơi an toàn.
Lưu mật khẩu trên trình duyệt hoặc thiết bị không đáng tin cậy
Lưu mật khẩu trên máy tính dùng chung, trình duyệt không rõ nguồn gốc hoặc thiết bị có phần mềm độc hại có thể khiến thông tin đăng nhập bị đánh cắp. Chỉ nên lưu mật khẩu trên thiết bị cá nhân được bảo vệ, sử dụng trình duyệt uy tín và hạn chế cài tiện ích mở rộng không cần thiết.
Không đổi mật khẩu khi có dấu hiệu bị lộ
Bỏ qua cảnh báo rò rỉ dữ liệu hoặc thông báo đăng nhập bất thường có thể khiến tài khoản tiếp tục gặp nguy hiểm. Khi có dấu hiệu mật khẩu bị lộ, hãy đổi ngay sang mật khẩu mới, kiểm tra các phiên đăng nhập và đăng xuất những thiết bị lạ. Nếu từng dùng lại mật khẩu đó ở nơi khác, bạn cũng cần thay đổi tại các tài khoản liên quan.
Dùng chuỗi ký tự theo quy luật dễ đoán
Những chuỗi như “123456”, “qwerty”, “abcdef” hoặc các mẫu lặp lại đều dễ được đưa vào danh sách dò tìm. Thêm chữ hoa hay ký tự đặc biệt vào một mẫu quen thuộc cũng chưa chắc giúp mật khẩu an toàn hơn nhiều. Hãy ưu tiên mật khẩu được tạo ngẫu nhiên thay vì tự đặt quy luật đơn giản.
Mật khẩu mạnh không đơn giản chỉ là một chuỗi ký tự dài, mà cần có kết hợp giữa tính ngẫu nhiên cao và nguyên tắc không trùng lặp, tái sử dụng. Trong thời đại số, khi các phương thức tấn công và dò tìm mật khẩu ngày càng tinh vi, việc chủ động bảo vệ tài khoản và thông tin cá nhân trở nên vô cùng quan trọng.